Zdrojový kód ověřují nezávislí IT odborníci v pěti úrovních – od kontroly integrity až po test funkčnosti.
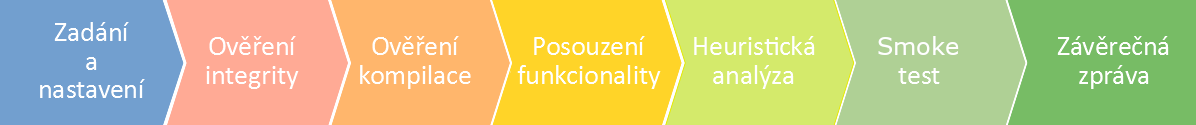
V rámci úrovně Ověření integrity se provádí porovnání dodaných zdrojových kódů a dalších zdrojů s deklarovaným obsahem.
V rámci této úrovně ověříme:
V rámci úrovně Ověření kompilovatelnosti, která úzce navazuje na 1. úroveň, se ověří, zda lze z dodaných dat pomocí deklarovaných nástrojů úspěšně sestavit binární podobu.
V rámci této úrovně ověříme:
V rámci úrovně Posouzení funkcionality, která navazuje na 1. úroveň, se posuzuje, zda zdrojový kód odpovídá deklarované funkcionalitě (v dokumentaci) a zda je kód dostatečně čitelný pro třetí stranu.
V rámci této úrovně ověříme:
V rámci úrovně Posouzení kvality zdrojového kódu, která navazuje na 1. a 3. úroveň, se na základě heuristických analýz ověří, zda je zdrojový kód dostatečně čistý a zda nevykazuje některá rizika. Tuto úroveň lze docílit pouze v případě, že k danému zdrojovému kódu existují potřebné heuristické nástroje.
V rámci této úrovně provedeme:
Provede se ověření, že všechny části aplikace jsou implementovány, nainstalovány a spuštěny. Smoke test se zaměřuje pouze na hlavní funkce programu. Cílem je ověření základní funkčnosti kompilovaného kódu a jeho nasazení do provozního prostředí.
V rámci této úrovně provedeme:
Ozvěte se nám a rádi vám připravíme řešení na míru.